
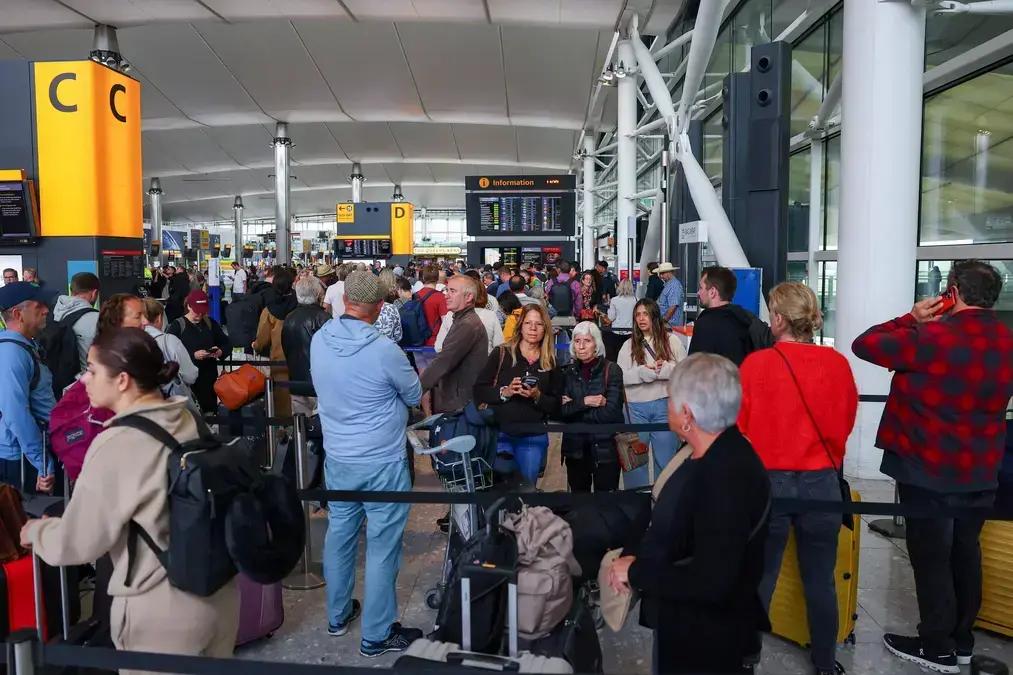
Imagine a confusão: aeroportos europeus, incluindo o movimentado Heathrow em Londres, enfrentaram caos neste sábado (20) devido a um ataque cibernético em aeroportos. A ação de hackers paralisou sistemas de check-in, causando atrasos e cancelamentos de voos. Mas como um simples ataque virtual pode gerar tanto transtorno no mundo real?
Adicione ao Google NotíciasNeste artigo
- Quais aeroportos foram afetados pelo ataque cibernético?
- Como o ataque impactou os passageiros?
- Qual empresa foi o principal alvo dos hackers?
- Quais medidas foram tomadas para mitigar os efeitos do ataque?
- O ataque cibernético teve reflexos no Brasil?
- Este foi o primeiro incidente de segurança cibernética envolvendo a Collins Aerospace?
Quais aeroportos foram afetados pelo ataque cibernético?
O ataque cibernético em aeroportos atingiu em cheio alguns dos principais terminais da Europa. Além de Heathrow, em Londres, os aeroportos de Berlim e Bruxelas também registraram problemas significativos. Em Bruxelas, o incidente resultou no cancelamento de 10 voos e um atraso médio de uma hora em todas as partidas.
Apesar do caos generalizado, nem todos os aeroportos sofreram. Frankfurt, o maior da Alemanha, e Munique operaram normalmente. Este último, inclusive, sediou a abertura da tradicional Oktoberfest sem intercorrências.
Como o ataque impactou os passageiros?
Para os passageiros, o impacto foi imediato. Muitos enfrentaram longas filas e atrasos no check-in, já que as empresas aéreas precisaram inserir os dados manualmente. A situação ficou ainda mais complicada para quem precisava despachar bagagens.
Em Berlim, a maioria dos voos atrasou entre 10 e 15 minutos, mas algumas pessoas enfrentaram esperas ainda maiores. A boa notícia é que os totens de check-in, que operam em sistema fechado, funcionaram normalmente.
Qual empresa foi o principal alvo dos hackers?
A Collins Aerospace, uma empresa de tecnologia de aviação e defesa sediada em Iowa, EUA, foi o principal alvo do ataque. A empresa fornece sistemas para diversas companhias aéreas, e o problema se concentrou em um software chamado Muse, utilizado para o processamento de passageiros.
Segundo o site da Collins Aerospace, o sistema Muse atende cerca de 300 companhias aéreas em aproximadamente 100 aeroportos. Após a detecção do problema, a controladora da companhia, RTX, informou que o impacto estava limitado ao check-in eletrônico e despacho de bagagens, mas que poderia ser contornado com operações manuais.
Quais medidas foram tomadas para mitigar os efeitos do ataque?
Diante da crise, os aeroportos afetados aconselharam os passageiros a confirmarem seus voos diretamente com as companhias aéreas antes de se dirigirem aos terminais. Algumas empresas aéreas conseguiram minimizar os impactos. A British Airways, por exemplo, utilizou um sistema de backup para continuar atendendo seus clientes.
A Delta Air Lines também implementou uma solução alternativa para reduzir os problemas, e a EasyJet afirmou que suas operações estavam normais e não esperava maiores impactos em seus voos. A Medida Provisória estrutura a Agência Nacional de Proteção de Dados no Brasil, o que garante mais segurança para as empresas aéreas no país.
O ataque cibernético teve reflexos no Brasil?
Apesar do caos na Europa, os aeroportos brasileiros não registraram grandes problemas. O aeroporto do Galeão, no Rio de Janeiro, informou que não houve alterações na programação dos voos. Já o aeroporto de Guarulhos, em São Paulo, não tinha informações sobre impactos nos voos.
Apesar da distância geográfica e da aparente falta de impacto direto, o incidente serve de alerta para a necessidade de investir em segurança cibernética também nos aeroportos brasileiros. Afinal, a segurança dos dados dos passageiros e a eficiência das operações aeroportuárias dependem disso.
Este foi o primeiro incidente de segurança cibernética envolvendo a Collins Aerospace?
Infelizmente, não. Em 2023, a Collins Aerospace já havia enfrentado um problema semelhante, quando nomes, endereços e detalhes de contato de pilotos e outros funcionários de empresas parceiras foram supostamente vazados. Na época, o ataque foi reivindicado por um grupo de ransomware.
A recorrência de incidentes como esse reforça a importância de as empresas de tecnologia de aviação e defesa fortalecerem continuamente seus sistemas de segurança. Afinal, a proteção de dados e a integridade das operações são cruciais para a confiança dos clientes e a segurança dos voos.
Via Folha de S.Paulo


